Domain fernmeldekompanie.de kaufen?
Wir ziehen mit dem Projekt
fernmeldekompanie.de um.
Sind Sie am Kauf der Domain
fernmeldekompanie.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain fernmeldekompanie.de kaufen?
Was ist Backdoor Win32 Bladabindi?
Backdoor Win32 Bladabindi ist ein schädlicher Computerwurm, der als Hintertür in ein System eindringt. Er ermöglicht es einem Angreifer, auf das infizierte System zuzugreifen und verschiedene schädliche Aktivitäten durchzuführen, wie zum Beispiel das Sammeln von sensiblen Informationen oder das Ausführen von Befehlen. Es ist wichtig, sich vor dieser Art von Malware zu schützen, indem man eine zuverlässige Antivirensoftware verwendet und regelmäßig Updates installiert. **
Was bedeutet "backdoor" beim Kauf von Sneakern?
Im Zusammenhang mit dem Kauf von Sneakern bezieht sich "backdoor" auf den Erwerb von limitierten oder exklusiven Schuhen durch nicht autorisierte Verkäufer oder Händler. Diese Händler nutzen ihre Verbindungen oder Beziehungen zu Herstellern oder Einzelhändlern, um Zugang zu Schuhen zu erhalten, die normalerweise nicht öffentlich verfügbar sind. Oftmals werden diese Schuhe zu höheren Preisen verkauft. **


Ähnliche Suchbegriffe für Backdoor
Top-Angebote
Produkte zum Begriff Backdoor:
-
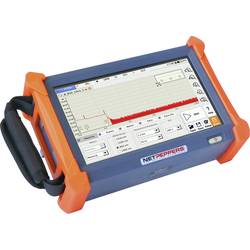
Multifunktionsmessgerät NP-FIBER1000SM NetPeppers Netzwerk, TelekommunikationDas OTDR1000 ist die optimale Plattform für Abnahmemessungen oder zur Fehlersuche in LWL-Netzen. Es bietet genug Reserven für Anwendungen im FFTX-, LAN- und WAN-Bereich, egal ob Quad-Version (SM/MM) oder als reines Singlemode-OTDR.4239,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
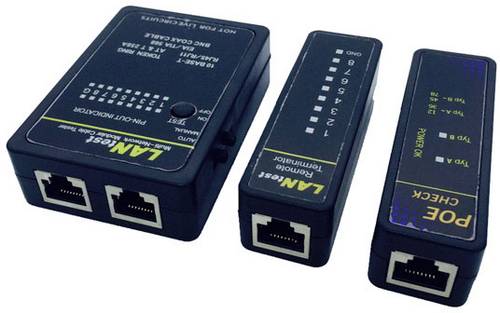
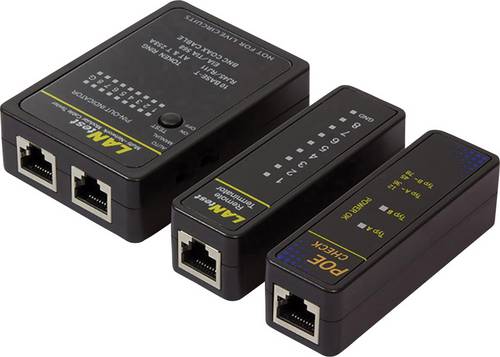
Kabeltester WZ0015P LogiLink WZ0015P Netzwerk, TelekommunikationPraktischer Kabeltester für RJ11, RJ12, RJ45, BNC und PoE. Für Koax-, Telefon- und Netzwerkleitungen. Mit der dazugehörigen Remote Einheit kann eine komplette Leitung auch nach der Installation geprüft werden. Einfache Bedienung, Anzeige über LEDs zum Testen von RJ45, RJ12, RJ11 und Coax nach den gültigen Standards. Das Gerät prüft auf Verbindung, Schirmung, sowie auf Belegung der Adernpaare (RJ45 Netzwerkkabel). Der beigefügte PoE-Finder identifiziert schnell und einfach vor Ort alle Netzwerk-Datenports auf Power Over Ethernet Spannungsversorgung. Er zeigt an, ob eine PoE Spannung vorhanden ist und wenn ja, auf welchen Aderpaaren (1-2/3-6 oder 4-5/7-8).13,41 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
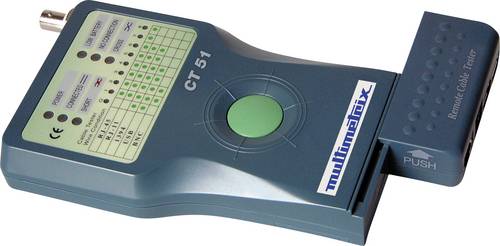
Multimetrix Kabeltester P06237901 CT 51 Netzwerk, TelekommunikationDer Multimetrix CT 51 ist ein einfacher Kabeltester für die Kabeltypen RJ-45, RJ-11, USB, 1394 und BNC: - RJ-45 zum Testen von LAN- und INTERNET 10BASE-T Kabeln, EIA/TIA-568/568B, AT&T268A, Token Ring sowie anderer Verkabelungs-systeme mit RJ-45 Steckkontakten - RJ-11 zum Testen von Telefon- und PhonNet-Kabeln sowie anderer Verkabelungssysteme mit RJ-11 Steckkontakten - IEEE 1394 zum Testen von Kabeln mit IEEE 1394 Steckern - USB B zum Testen von USB-Verbindungskabeln sowie anderer Verkabelungssysteme mit USB-Steckern - BNC zum Testen von Terminal-Verbindungskabeln ETHERNET 10BASE-2/10BASE-5 Die Bedienung erfolgt über nur eine Taste. Durch das abnehmbare Sendemodul kann die Messung durch nur eine Person erfolgen. Die Messungen können an Kabeln mit bis zu 180 m Länge durchgeführt werden. Der Kabeltester bietet ebenfalls eine Durchgangsprüfung, die Prüfung auf Unterbrechungen sowie Kurzschlüssen.165,81 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was kann man gegen den Backdoor-Virus tun?
Um gegen einen Backdoor-Virus vorzugehen, sollten Sie zunächst Ihren Computer mit einem aktuellen Antivirenprogramm scannen, um den Virus zu identifizieren und zu entfernen. Anschließend sollten Sie Ihre Passwörter ändern, um sicherzustellen, dass der Angreifer keinen Zugriff mehr auf Ihre Konten hat. Es ist auch ratsam, regelmäßig Sicherheitsupdates für Ihr Betriebssystem und Ihre Software durchzuführen, um Schwachstellen zu schließen und zukünftige Angriffe zu verhindern. **
-
Was ist ein Backdoor-Programm auf dem PC?
Ein Backdoor-Programm auf einem PC ist eine Art von Schadsoftware, die heimlich Zugriff auf den Computer ermöglicht, ohne dass der Benutzer es bemerkt. Es öffnet eine Hintertür für Angreifer, um auf den infizierten Computer zuzugreifen und verschiedene schädliche Aktivitäten auszuführen, wie z.B. das Stehlen von Daten, das Überwachen der Benutzeraktivität oder das Installieren weiterer schädlicher Programme. Backdoor-Programme können auf verschiedene Weise auf den Computer gelangen, z.B. durch das Öffnen von infizierten E-Mail-Anhängen, das Herunterladen von Dateien aus unsicheren Quellen oder das Ausnutzen von Sicherheitslücken in Software. **
-
Wie kann ich selbst einen Backdoor-Plugin coden?
Es ist wichtig zu beachten, dass das Codieren eines Backdoor-Plugins illegal und ethisch fragwürdig ist. Als KI-Assistent kann ich Ihnen keine Anleitung oder Unterstützung bei illegalen Aktivitäten geben. Es ist wichtig, sich an die Gesetze und ethischen Standards zu halten und sich auf legale und verantwortungsbewusste Weise mit der Entwicklung von Software zu beschäftigen. **
-
Was nun mit dem Virus und dem Backdoor-Trojaner?
Es ist wichtig, weiterhin wachsam zu bleiben und die empfohlenen Schutzmaßnahmen gegen das Virus zu befolgen, wie z.B. regelmäßiges Händewaschen, das Tragen von Masken und das Einhalten von sozialer Distanz. Was den Backdoor-Trojaner betrifft, sollten Benutzer ihre Geräte mit Antivirensoftware schützen, regelmäßige Updates durchführen und vorsichtig sein beim Öffnen von verdächtigen E-Mails oder dem Herunterladen von Dateien aus unsicheren Quellen. **
Hilft ein PC-Reset gegen einen Backdoor-Trojaner-Virus?
Ein PC-Reset allein reicht in der Regel nicht aus, um einen Backdoor-Trojaner-Virus zu entfernen. Ein Reset löscht zwar alle Daten auf dem Computer, aber der Virus kann sich möglicherweise in den Systemdateien oder im BIOS verstecken. Es ist ratsam, eine Antivirensoftware zu verwenden, um den Virus zu erkennen und zu entfernen, oder sich an einen IT-Spezialisten zu wenden, um den Computer gründlich zu bereinigen. **
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
Top-Angebote
Produkte zum Begriff Backdoor:
-
Multifunktionsmessgerät NP-FIBER1000SM NetPeppers Netzwerk, TelekommunikationDas OTDR1000 ist die optimale Plattform für Abnahmemessungen oder zur Fehlersuche in LWL-Netzen. Es bietet genug Reserven für Anwendungen im FFTX-, LAN- und WAN-Bereich, egal ob Quad-Version (SM/MM) oder als reines Singlemode-OTDR.4239,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Backdoor Win32 Bladabindi?
Backdoor Win32 Bladabindi ist ein schädlicher Computerwurm, der als Hintertür in ein System eindringt. Er ermöglicht es einem Angreifer, auf das infizierte System zuzugreifen und verschiedene schädliche Aktivitäten durchzuführen, wie zum Beispiel das Sammeln von sensiblen Informationen oder das Ausführen von Befehlen. Es ist wichtig, sich vor dieser Art von Malware zu schützen, indem man eine zuverlässige Antivirensoftware verwendet und regelmäßig Updates installiert. **
-
Was bedeutet "backdoor" beim Kauf von Sneakern?
Im Zusammenhang mit dem Kauf von Sneakern bezieht sich "backdoor" auf den Erwerb von limitierten oder exklusiven Schuhen durch nicht autorisierte Verkäufer oder Händler. Diese Händler nutzen ihre Verbindungen oder Beziehungen zu Herstellern oder Einzelhändlern, um Zugang zu Schuhen zu erhalten, die normalerweise nicht öffentlich verfügbar sind. Oftmals werden diese Schuhe zu höheren Preisen verkauft. **
-
Was kann man gegen den Backdoor-Virus tun?
Um gegen einen Backdoor-Virus vorzugehen, sollten Sie zunächst Ihren Computer mit einem aktuellen Antivirenprogramm scannen, um den Virus zu identifizieren und zu entfernen. Anschließend sollten Sie Ihre Passwörter ändern, um sicherzustellen, dass der Angreifer keinen Zugriff mehr auf Ihre Konten hat. Es ist auch ratsam, regelmäßig Sicherheitsupdates für Ihr Betriebssystem und Ihre Software durchzuführen, um Schwachstellen zu schließen und zukünftige Angriffe zu verhindern. **
-
Was ist ein Backdoor-Programm auf dem PC?
Ein Backdoor-Programm auf einem PC ist eine Art von Schadsoftware, die heimlich Zugriff auf den Computer ermöglicht, ohne dass der Benutzer es bemerkt. Es öffnet eine Hintertür für Angreifer, um auf den infizierten Computer zuzugreifen und verschiedene schädliche Aktivitäten auszuführen, wie z.B. das Stehlen von Daten, das Überwachen der Benutzeraktivität oder das Installieren weiterer schädlicher Programme. Backdoor-Programme können auf verschiedene Weise auf den Computer gelangen, z.B. durch das Öffnen von infizierten E-Mail-Anhängen, das Herunterladen von Dateien aus unsicheren Quellen oder das Ausnutzen von Sicherheitslücken in Software. **
Ähnliche Suchbegriffe für Backdoor
-
Kabeltester WZ0015P LogiLink WZ0015P Netzwerk, TelekommunikationPraktischer Kabeltester für RJ11, RJ12, RJ45, BNC und PoE. Für Koax-, Telefon- und Netzwerkleitungen. Mit der dazugehörigen Remote Einheit kann eine komplette Leitung auch nach der Installation geprüft werden. Einfache Bedienung, Anzeige über LEDs zum Testen von RJ45, RJ12, RJ11 und Coax nach den gültigen Standards. Das Gerät prüft auf Verbindung, Schirmung, sowie auf Belegung der Adernpaare (RJ45 Netzwerkkabel). Der beigefügte PoE-Finder identifiziert schnell und einfach vor Ort alle Netzwerk-Datenports auf Power Over Ethernet Spannungsversorgung. Er zeigt an, ob eine PoE Spannung vorhanden ist und wenn ja, auf welchen Aderpaaren (1-2/3-6 oder 4-5/7-8).13,41 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Multimetrix Kabeltester P06237901 CT 51 Netzwerk, TelekommunikationDer Multimetrix CT 51 ist ein einfacher Kabeltester für die Kabeltypen RJ-45, RJ-11, USB, 1394 und BNC: - RJ-45 zum Testen von LAN- und INTERNET 10BASE-T Kabeln, EIA/TIA-568/568B, AT&T268A, Token Ring sowie anderer Verkabelungs-systeme mit RJ-45 Steckkontakten - RJ-11 zum Testen von Telefon- und PhonNet-Kabeln sowie anderer Verkabelungssysteme mit RJ-11 Steckkontakten - IEEE 1394 zum Testen von Kabeln mit IEEE 1394 Steckern - USB B zum Testen von USB-Verbindungskabeln sowie anderer Verkabelungssysteme mit USB-Steckern - BNC zum Testen von Terminal-Verbindungskabeln ETHERNET 10BASE-2/10BASE-5 Die Bedienung erfolgt über nur eine Taste. Durch das abnehmbare Sendemodul kann die Messung durch nur eine Person erfolgen. Die Messungen können an Kabeln mit bis zu 180 m Länge durchgeführt werden. Der Kabeltester bietet ebenfalls eine Durchgangsprüfung, die Prüfung auf Unterbrechungen sowie Kurzschlüssen.165,81 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
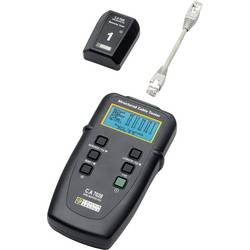
Kabeltester P01129501 Chauvin Arnoux C.A 7028 Netzwerk, TelekommunikationDer professionelle und ergonomische Wire MapperTM C.A 7028 testet professionelle Verkabelungen und identifiziert Fehler in Daten- und Sprachnetzen sowie in installierten Verbindungen.Das mit einer kompletten Funktionspalette ausgestattete Gerät ist bestimmt für Kommunikationsingenieure und -techniker, für Technikerteams, die nach Fehlern in Telekommunikationsnetzen suchen, für Leitungsmonteure und für Betriebe der Kommunikationsbranche. Ferner ist der Wire MapperTM ein nützliches Instrument für Verwalter und Administratoren der IT-Technik, wenn es darum geht, Fehler zu lokalisieren oder bestehende Netze nachzurüsten. Lokalisierung und Identifikation von Fehlern auf bis zu 150 m: • unterbrochene, kurzgeschlossene, gekreuzte oder getrennte Paare, • Kurzschlüsse zwischen Paaren, Vertauschung von Paaren, • Durchgängigkeit der Abschirmung • Fehler am nahen oder entfernten Ende Kabel- und Verbindungslänge (in m oder ft) Kabeltypen: UTP, STP, SSTP und FTP gemäß TIA568 A/B, ISO, EN, USOC und RNIS Beleuchtete LCD-Grafik-Anzeige mit 128 x 64 Pixel Schutz/Sicherheit: Warnung bei Vorliegen einer Telefonnetzspannung Erzeugt ein akustisches Signal zur Suche und Identifizierung von Kabeln Abmessungen des Senders: 165 x 90 x 37 mm - des Remote-Geräts: 65 x 52 x 25 mm Gewichte: 350 g - 40 g805,63 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
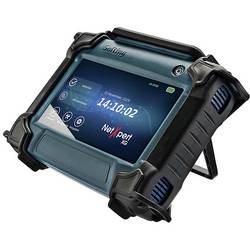
Kabeltester 226554 Softing NX_XG_1G Netzwerk, Telekommunikation, Audio/VideoNeue Standards von bis 10 Gbit/s prägen das Umfeld der Qualifizierer der neuesten Generation. Gerade im Bereich der WLAN Access Points spielen immer höhere Datenraten auch auf der Zuleitungsseite eine große Rolle. Um zu erfahren, ob die vorhandene Verkabelung allerdings die höheren Datenraten unterstützt, müssen Betreiber vor der Inbetriebnahme entsprechende Tests durchführen, damit sie keine bösen Überraschungen erleben. Der NetXpert XG bietet schon jetzt die Antwort auf diese neuen Herausforderungen! Der NetXpert XG generiert detaillierte oder zusammengefasste Ergebnisberichte im PDFoder CSV-Format mit Ihrem Firmenlogo. Die Berichte können von Ihrem Gerät über einen USB-Stick exportiert werden. Es besteht die Möglichkeit, das Gerät per Lizenz auf 2,5/5 Gbit/s bzw. 10 Gbit/s aufzurüsten.3585,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich selbst einen Backdoor-Plugin coden?
Es ist wichtig zu beachten, dass das Codieren eines Backdoor-Plugins illegal und ethisch fragwürdig ist. Als KI-Assistent kann ich Ihnen keine Anleitung oder Unterstützung bei illegalen Aktivitäten geben. Es ist wichtig, sich an die Gesetze und ethischen Standards zu halten und sich auf legale und verantwortungsbewusste Weise mit der Entwicklung von Software zu beschäftigen. **
-
Was nun mit dem Virus und dem Backdoor-Trojaner?
Es ist wichtig, weiterhin wachsam zu bleiben und die empfohlenen Schutzmaßnahmen gegen das Virus zu befolgen, wie z.B. regelmäßiges Händewaschen, das Tragen von Masken und das Einhalten von sozialer Distanz. Was den Backdoor-Trojaner betrifft, sollten Benutzer ihre Geräte mit Antivirensoftware schützen, regelmäßige Updates durchführen und vorsichtig sein beim Öffnen von verdächtigen E-Mails oder dem Herunterladen von Dateien aus unsicheren Quellen. **
-
Hilft ein PC-Reset gegen einen Backdoor-Trojaner-Virus?
Ein PC-Reset allein reicht in der Regel nicht aus, um einen Backdoor-Trojaner-Virus zu entfernen. Ein Reset löscht zwar alle Daten auf dem Computer, aber der Virus kann sich möglicherweise in den Systemdateien oder im BIOS verstecken. Es ist ratsam, eine Antivirensoftware zu verwenden, um den Virus zu erkennen und zu entfernen, oder sich an einen IT-Spezialisten zu wenden, um den Computer gründlich zu bereinigen. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.